
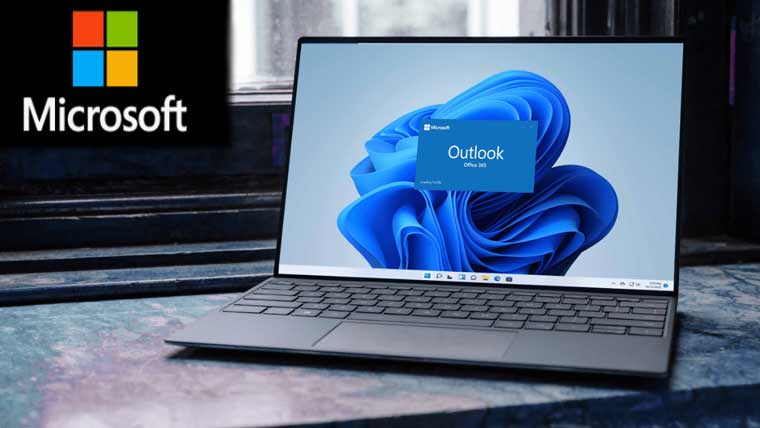
مائیکرو سافٹ آؤٹ لک، ٹیمز اور ون ڈرائیو اکاؤنٹس خطرے میں، ایف بی آر کا الرٹ
Web Desk
16 June 2026
امریکی وفاقی تحقیقاتی ادارے (ایف بی آئی) نے مائیکروسافٹ 365 سروسز بشمول آؤٹ لک، ٹیمز اور ون ڈرائیو استعمال کرنے والے دنیا بھر کے صارفین کو ایک انتہائی خطرناک اور تیزی سے بڑھتے ہوئے سائبر سکیورٹی خطرے سے باقاعدہ خبردار کر دیا ہے۔
ایف بی آئی کی جانب سے جاری کردہ الرٹ کے مطابق سائبر مجرموں نے ایک نئی اور انتہائی جدید فِشنگ مہم کا آغاز کیا ہے، جو روایتی سکیورٹی پروٹوکولز بشمول ملٹی فیکٹر آتھنٹیکیشن (MFA) کو بھی آسانی سے بائی پاس کرنے کی تزویراتی صلاحیت رکھتی ہے، جس کی وجہ سے صارفین کے حساس ترین ڈیجیٹل اکاؤنٹس شدید خطرے سے دوچار ہو گئے ہیں۔ بین الاقوامی میڈیا رپورٹس کے مطابق ہیکرز اس کام کے لیے ایک نیا اور منظم ہیکنگ پلیٹ فارم “کالی 365” (Kali 365) استعمال کر رہے ہیں، جو بنیادی طور پر صارفین کے “او آتھ آتھنٹیکیشن ٹوکنز” (OAuth Authentication Tokens) کو چوری کرنے کے لیے ڈیزائن کیا گیا ہے۔ ان ڈیجیٹل ٹوکنز کی چوری کے بعد حملہ آوروں کو صارف کے اصل پاس ورڈ کی ضرورت ہی نہیں رہتی اور وہ بغیر پاس ورڈ درج کیے براہِ راست آؤٹ لک، ٹیمز اور ون ڈرائیو جیسے اہم کلاؤڈ اکاؤنٹس میں لاگ اِن ہو جاتے ہیں۔
سائبر ماہرین کے مطابق یہ فِشنگ حملے انتہائی ہوشیاری سے ڈیزائن کی گئی ای میلز کے ذریعے کیے جاتے ہیں، جو شکل و صورت اور فارمیٹ میں بالکل مائیکروسافٹ کی آفیشل ای میلز کی مانند دکھائی دیتی ہیں، تاکہ صارفین کو دھوکہ دیا جا سکے۔ ان ای میلز میں صارفین کو سکیورٹی کے نام پر ایک “ڈیوائس ویریفکیشن کوڈ” درج کرنے کا کہا جاتا ہے اور جیسے ہی کوئی صارف اس جھانسے میں آ کر کوڈ درج کرتا ہے، بیک اینڈ پر موجود ہیکرز اس کا ایکسس ٹوکن حاصل کر لیتے ہیں اور سیکنڈز کے اندر اس کے تمام دفتری و ذاتی ڈیٹا تک مکمل رسائی حاصل کر لیتے ہیں۔
ایف بی آئی نے اپنی تزویراتی رپورٹ میں تشویش کا اظہار کرتے ہوئے خبردار کیا ہے کہ یہ نیا ہیکنگ پلیٹ فارم کم مہارت اور معمولی معلومات رکھنے والے عام ہیکرز کو بھی انتہائی جدید ترین سہولیات فراہم کرتا ہے۔ اس پلیٹ فارم کے اندر آرٹیفیشل انٹیلیجنس (AI) پر مبنی فِشنگ ٹیمپلیٹس، خودکار حملے کرنے والے بوٹس اور متاثرہ افراد کے ڈیٹا کو ٹریک کرنے والے باقاعدہ لائیو ڈیش بورڈز شامل ہیں۔ سائبر سکیورٹی ماہرین کا کہنا ہے کہ یہ خطرناک سروس ٹیلیگرام چینلز کے ذریعے اپریل 2026 سے فعال طور پر فروخت اور فروغ دی جا رہی ہے اور زیرِ زمین مارکیٹ میں اس سروس تک رسائی کی قیمت تقریباً 250 ڈالر ماہانہ بتائی جاتی ہے۔ اس بڑھتے ہوئے ڈیجیٹل حملے کے پیشِ نظر ایف بی آئی نے تمام کارپوریٹ اور انفرادی صارفین کو سخت ہدایت کی ہے کہ وہ کسی بھی غیر معروف ای میل لنک پر کلک کرنے سے مکمل گریز کریں اور کسی بھی غیر مطلوبہ ویریفکیشن کوڈ یا مشکوک لاگ اِن درخواست کو ہرگز قبول نہ کریں۔ ادارے نے مزید مشورہ دیا ہے کہ اگر کوئی صارف یا کمپنی اس سائبر حملے کا شکار ہو چکی ہے، تو وہ فوری طور پر انٹرنیٹ کرائم کمپلینٹ سینٹر (IC3) کی آفیشل ویب سائٹ پر جا کر اس فراڈ کی رپورٹ درج کروائے تاکہ تلافی ممکن ہو سکے۔
متعلقہ عنوانات
پاکستان کی پہلی چاند گاڑی ’’جناح ون‘‘ کب چاند پر اترے گی، تاریخ کا اعلان
2 October 2026
گوگل نے نیا طاقتور اے آئی ماڈل ’جیمنائی 4 آرگون‘ متعارف کرا دیا
2 October 2026
امریکی حکومت کا نیا AI پورٹل ‘America.gov’ لانچ، جیمنائی اور گرک ماڈلز سے لیس چیٹ بوٹ متعارف
2 October 2026

دبئی میں بلاک چین لائف 2026ء، کرپٹو اور اے آئی دنیا کا بڑا اجتماع
1 October 2026

سائنسدان 3 لاکھ 15 ہزار سال قدیم انسان کا ڈیجیٹل چہرہ تشکیل دینے میں کامیاب
1 October 2026
بچوں میں سوشل میڈیا کا استعمال روکنے اور عمر کی تصدیق کا اختیار نہیں: پی ٹی اے
1 October 2026
فولڈ ایبل آئی فون کی فروخت سے متعلق اہم انکشاف!
1 October 2026

پاکستان میں G5 کی اوسط ڈاؤن لوڈ سپیڈ 127.74 ایم بی پی ایس ریکارڈ
30 September 2026